
Atitikties konsultacijos
Pradėkite nuo aiškaus atsakymo: ar reglamentas jums iš viso taikomas. Ir jeigu taip – ką realiai reikia padaryti.
Paruošta pagal ISO 27001NIS2 / TIS2DORA
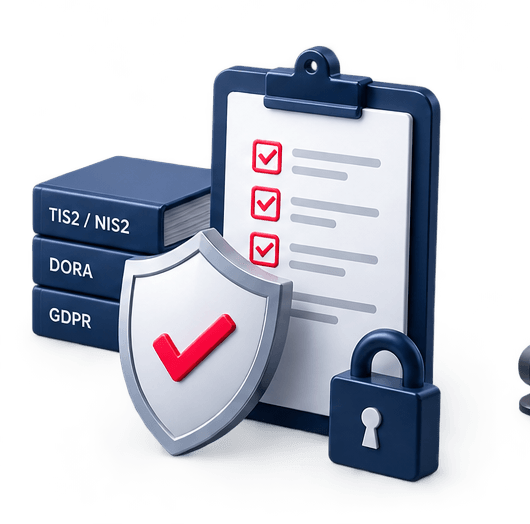
- Taikomumo įvertinimas
- Atotrūkio analizė
- Veiksmų planas
Pirmas žingsnis – suprasti, kas jums iš tikrųjų taikoma
TIS2, DORA, GDPR – reikalavimų daug, o aiškumo mažai. Pirmas žingsnis visada tas pats: išsiaiškinti, kas konkrečiai taikoma jūsų įmonei ir kiek jūs jau atitinkate.
Konsultacijos metu peržiūrime jūsų situaciją ir pateikiame realų planą – be nereikalingų darbų ir be baimės pardavinėjimo. Neretai paaiškėja, kad dalis reikalavimų jau įgyvendinta, tik niekur neužfiksuota.
Kuo galime padėti
Nuo pirmo klausimo „ar mums tai galioja?“ iki pasiruošimo auditui.
Taikomumo įvertinimas
Atotrūkio analizė
Veiksmų planas
Įgyvendinimo palydėjimas
Pasiruošimas auditui
Tiekėjų ir sutarčių peržiūra
Incidentų pranešimo tvarka
Vadovybės mokymai
Dažniausiai užduodami klausimai (DUK)
Kaip sužinoti, ar TIS2 taikomas mūsų įmonei?
Tai priklauso nuo veiklos sektoriaus, įmonės dydžio ir nuo to, ar esate svarbios paslaugos tiekimo grandinės dalis. Nemažai įmonių patenka netiesiogiai – kaip reguliuojamo kliento tiekėjai. Būtent tai ir išsiaiškiname per pirmą konsultaciją.
Kuo skiriasi TIS2 ir DORA?
TIS2 apima platų sektorių ratą ir kelia bendruosius kibernetinio saugumo valdymo reikalavimus. DORA skirta finansų sektoriui ir yra detalesnė, ypač dėl veiklos tęstinumo, testavimo ir IRT tiekėjų priežiūros. Dalis įmonių turi atitikti abu.
Ar konsultacija reiškia, kad turėsime pirkti daug paslaugų?
Ne. Konsultacijos tikslas – aiškumas. Dažnai išvada būna, kad reikia kelių tikslinių pakeitimų ir dokumentacijos, o ne naujos infrastruktūros. Ką daryti toliau ir su kuo – jūsų sprendimas.
Kiek laiko užtrunka pasiruošti reikalavimams?
Priklauso nuo starto taško. Įmonei, jau turinčiai tvarkingą IT priežiūrą ir apsaugą, dažnai pakanka kelių mėnesių dokumentacijai ir procesams sutvarkyti. Jei pradedama nuo nulio, realus terminas – nuo šešių mėnesių iki metų.
Susijusios paslaugos
Virtualus CISO sprendimas:
MDP Cloud vCISO – tai patyręs informacijos saugos vadovas (CISO) pagal poreikį: rizikos valdymas, politikos, kontrolės diegimas, mokymai ir…
DORA direktyvos įgyvendinimas nuo A iki Z
Padėsime įgyvendinti DORA direktyvą nuo politikų iki saugumo sprendimų diegimo.
IT saugumo auditas
Sužinokite, kur iš tikrųjų esate – prieš tai išsiaiškindami sunkiuoju būdu.
Kompetencija, patvirtinta sertifikatais
Šią paslaugą teikia specialistai su galiojančiais tarptautiniais sertifikatais – kompetenciją patvirtino ne mes patys, o nepriklausomos organizacijos.
-
ISO/IEC 27001 Lead Implementer
Paslauga teikiama pagal ISO/IEC 27001 valdymo sistemos reikalavimus.
-
Certified Information Security Manager
Saugumo valdymas, politikos ir incidentų procesai pagal ISACA metodiką.
-
Certified Information Systems Auditor
Auditas ir įrodymai pagal tarptautinius informacinių sistemų audito standartus.
Užsisakykite atitikties konsultaciją
Atsakome per 1 darbo dieną